
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat die Methodik zu Grundschutz++ als BSI-Standard 300-1 veröffentlicht. Die Version 1.0 ist auf den 20. Oktober 2026 datiert, das BSI hat sie am 26. Oktober gemeldet und laut Meilensteinplan am 27. Oktober auf der it-sa in Nürnberg vorgestellt. Der Standard beschreibt auf 42 Seiten, wie eine Institution ein Informationssicherheitsmanagementsystem (ISMS) nach Grundschutz++ aufbaut und weiterentwickelt. Die Anforderungen selbst stehen maschinenlesbar im Anwenderkatalog Grundschutz++ der Stand-der-Technik-Bibliothek des BSI.
Das BSI richtet die erste Fassung in erster Linie an „Early Adopters“, also an erfahrene Institutionen, die früh umsteigen wollen. Die Methodik wurde vorher bei ausgewählten Pilotierungsinstitutionen erprobt. Ab dem 1. Januar 2027 können Institutionen eine Zertifizierung nach ISO 27001 auf Basis von Grundschutz++ beantragen. Dieser Beitrag ordnet ein, was 300-1 konkret verlangt, wo es noch Lücken gibt und welche Schritte sich jetzt lohnen.
Kontext: Was der Standard regelt
Fünf Prozessschritte im PDCA-Zyklus
300-1 gliedert den Aufbau eines ISMS in fünf Prozessschritte, die entlang des PDCA-Zyklus immer wieder durchlaufen werden: Erhebung und Planung, Anforderungsanalyse, Realisierung, Überwachung und kontinuierliche Verbesserung.
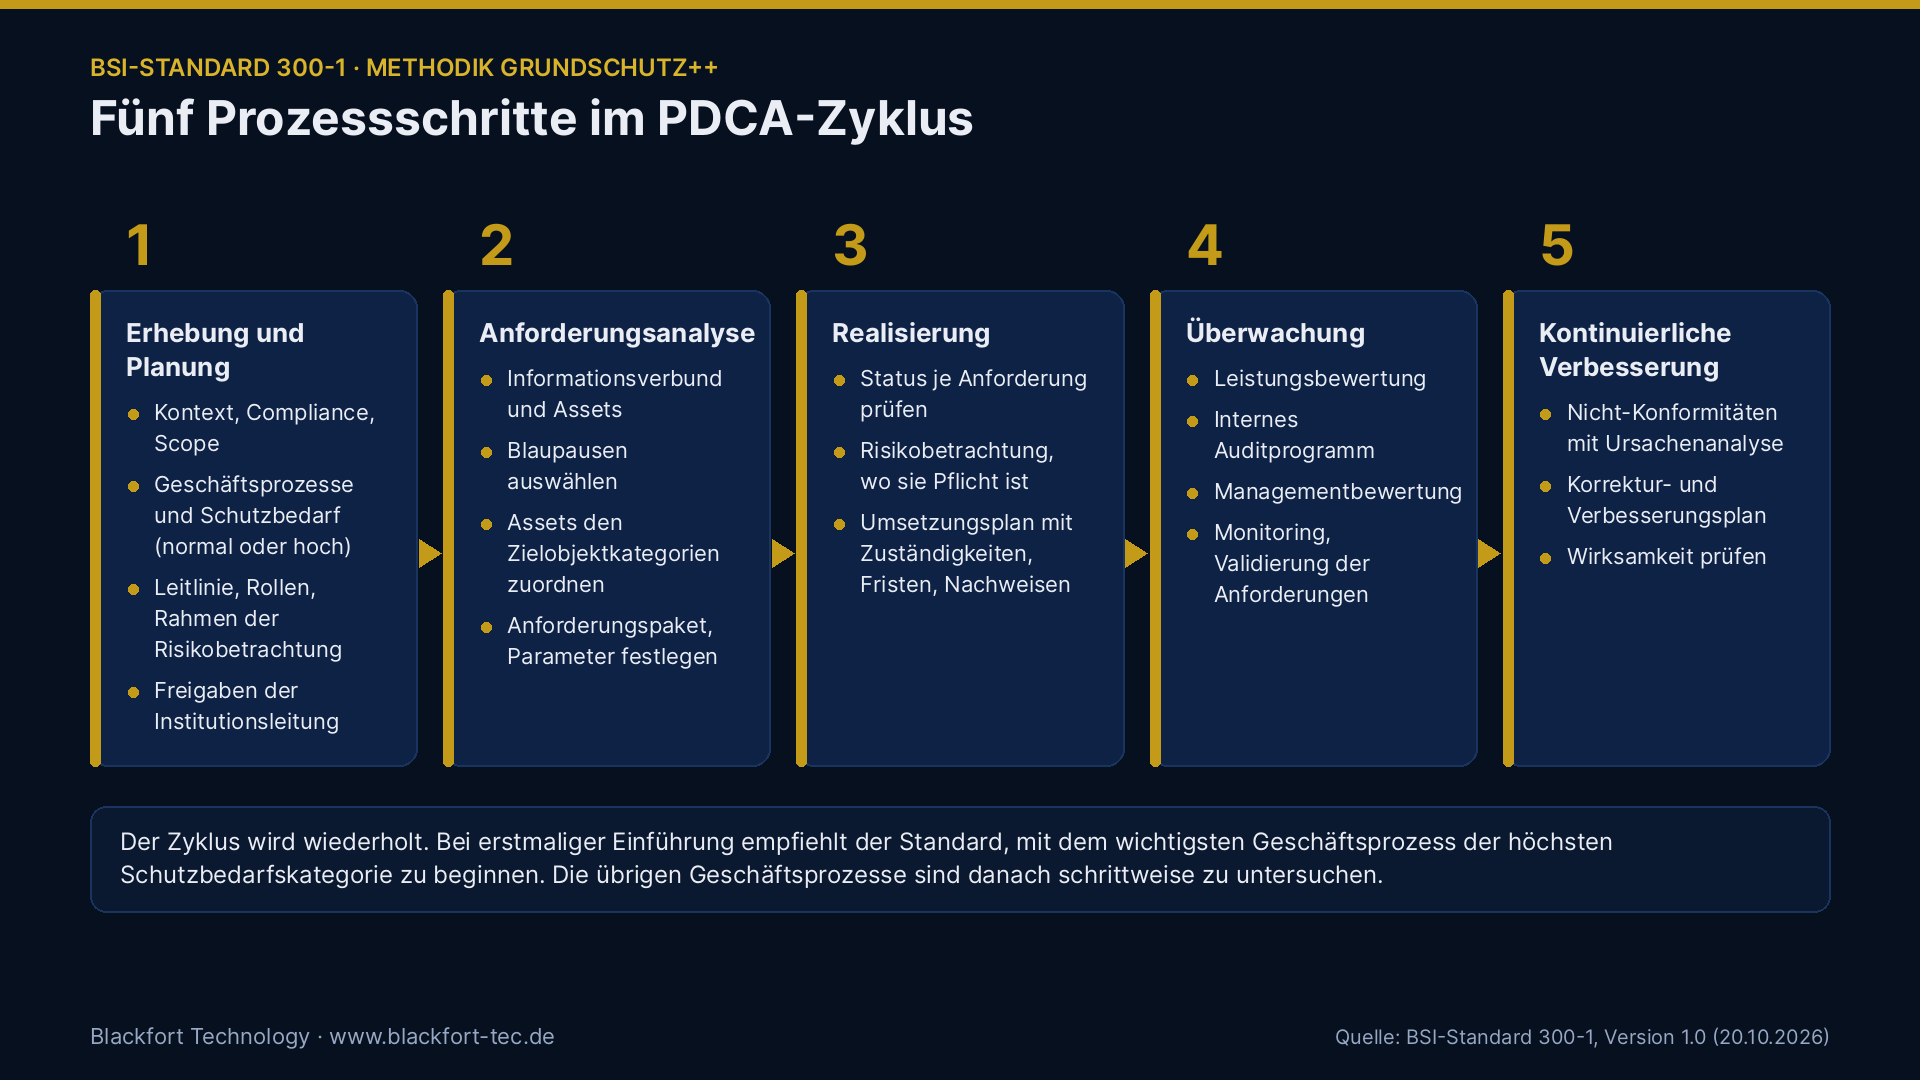
Im ersten Schritt stellt die Institution ihren Kontext fest, bindet das Compliance-Management ein, legt den Anwendungsbereich fest, analysiert die interessierten Parteien und identifiziert die Geschäftsprozesse. Dazu kommen die Informationssicherheitsleitlinie, die Rollen der Sicherheitsorganisation, ein Verfahren zur Dokumentenlenkung und der Rahmen für die Risikobetrachtung. Die Verantwortung für das ISMS liegt bei der Institutionsleitung und kann laut Standard nicht delegiert werden. Ihr werden unter anderem der Anwendungsbereich, der Schutzbedarf der Geschäftsprozesse, die Reihenfolge der Abarbeitung, die Ressourcen und die Leitlinie zur Freigabe vorgelegt.
Für die ersten beiden Prozessschritte nennt der Standard die zugehörigen Kapitel der DIN EN ISO/IEC 27001; die Methodik-Anforderungen bilden laut BSI die Kapitel 4 bis 10 der Norm ab. Das BSI beschreibt ein nach Grundschutz++ aufgebautes ISMS als kompatibel zur ISO/IEC 27001.
Der Geschäftsprozess steht am Anfang
Den Schutzbedarf stellt die Institution je Geschäftsprozess fest, bezogen auf Vertraulichkeit, Integrität und Verfügbarkeit der dort verarbeiteten Informationen. Es gibt nur noch zwei Kategorien: „normal“, wenn die Auswirkungen begrenzt und überschaubar sind, und „hoch“, wenn sie beträchtlich sein können. Eigene, zusätzliche Kategorien sind erlaubt, müssen aber auf diese beiden abgebildet werden. Für ein zertifizierbares ISMS ist in der niedrigsten Kategorie immer der Stand der Technik einzuhalten.
Bei der ersten Einführung empfiehlt der Standard, mit dem wichtigsten Geschäftsprozess der höchsten Schutzbedarfskategorie zu beginnen. Die übrigen Geschäftsprozesse des Anwendungsbereichs sind danach schrittweise zu untersuchen. Ein ISMS muss also nicht mit einer vollständigen Modellierung der ganzen Institution starten.
Auch die Dokumentation richtet sich nach dem Schutzbedarf. Bei normalem Schutzbedarf verlangt der Standard nur die Abhängigkeiten zwischen Anwendungen und IT-Systemen sowie zwischen IT-Systemen und Räumen. Die Zuordnung der Assets zum Geschäftsprozess mit ihren wesentlichen Abhängigkeiten ist nur bei hohem Schutzbedarf gefordert. Vorhandene CMDBs, Asset-Register, Netzpläne oder Service Maps dürfen genutzt werden.
Vom Asset zum Anforderungspaket
Die Assets werden Zielobjektkategorien zugeordnet. Anhang 1 des Standards definiert 39 Kategorien, von Standorten über Nutzende, Netze und IT-Systeme bis zu Anwendungen mit Unterkategorien wie Verzeichnisdiensten oder Webanwendungen; Cloud-Dienste ordnet der Standard unter Outsourcing ein. Die übergeordneten Kategorien gelten jeweils mit. Aus den zugeordneten Kategorien ergeben sich die Anforderungen.
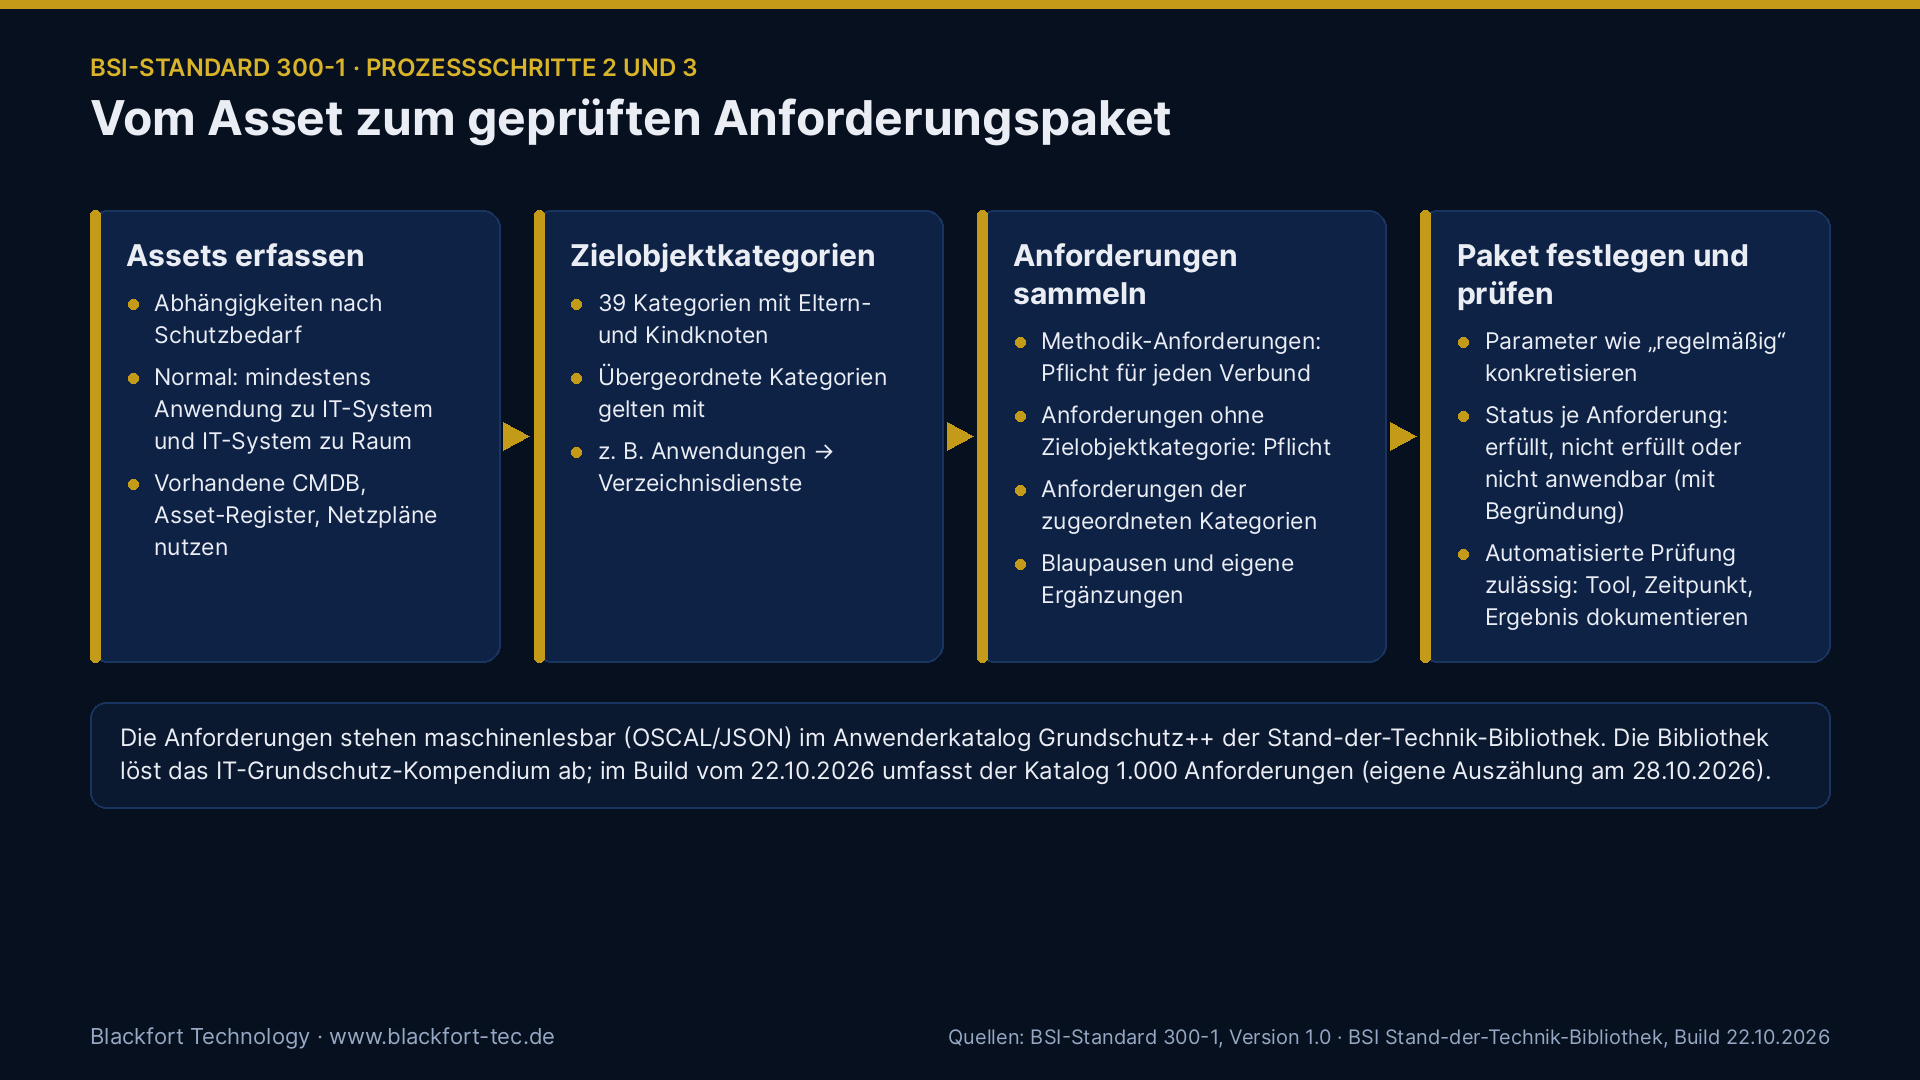
Das individuelle Anforderungspaket besteht aus drei Teilen: den Methodik-Anforderungen, die für jeden Informationsverbund gelten, den Anforderungen ohne Zielobjektkategorie, die immer aufzunehmen sind, und den Anforderungen der zugeordneten Kategorien. Dazu kommen Blaupausen, also vorgefertigte Kataloge für bestimmte Anwendungsszenarien mit vorgegebenen Parametern, und eigene Ergänzungen etwa aus dem Compliance-Management. Für bestimmte Institutionen kann es laut Standard verpflichtende Blaupausen geben.
Viele Anforderungen enthalten Parameter, zum Beispiel „regelmäßig“. Die Institution legt sie bei oder nach der Erstellung des Pakets fest. Der Standard weist ausdrücklich darauf hin, dass solche Parameter auch für automatisierte Prüfungen genutzt werden können.
Status und Modalverben
Für jede Anforderung im Paket wird der Umsetzungsstatus vollständig geprüft. Er lautet „erfüllt“, „nicht erfüllt“ oder „nicht anwendbar“; eine Nichtanwendbarkeit ist zu begründen. Ein „teilweise“ sieht der Standard nicht vor.
Was bei einer nicht erfüllten Anforderung passiert, hängt vom Modalverb ab:
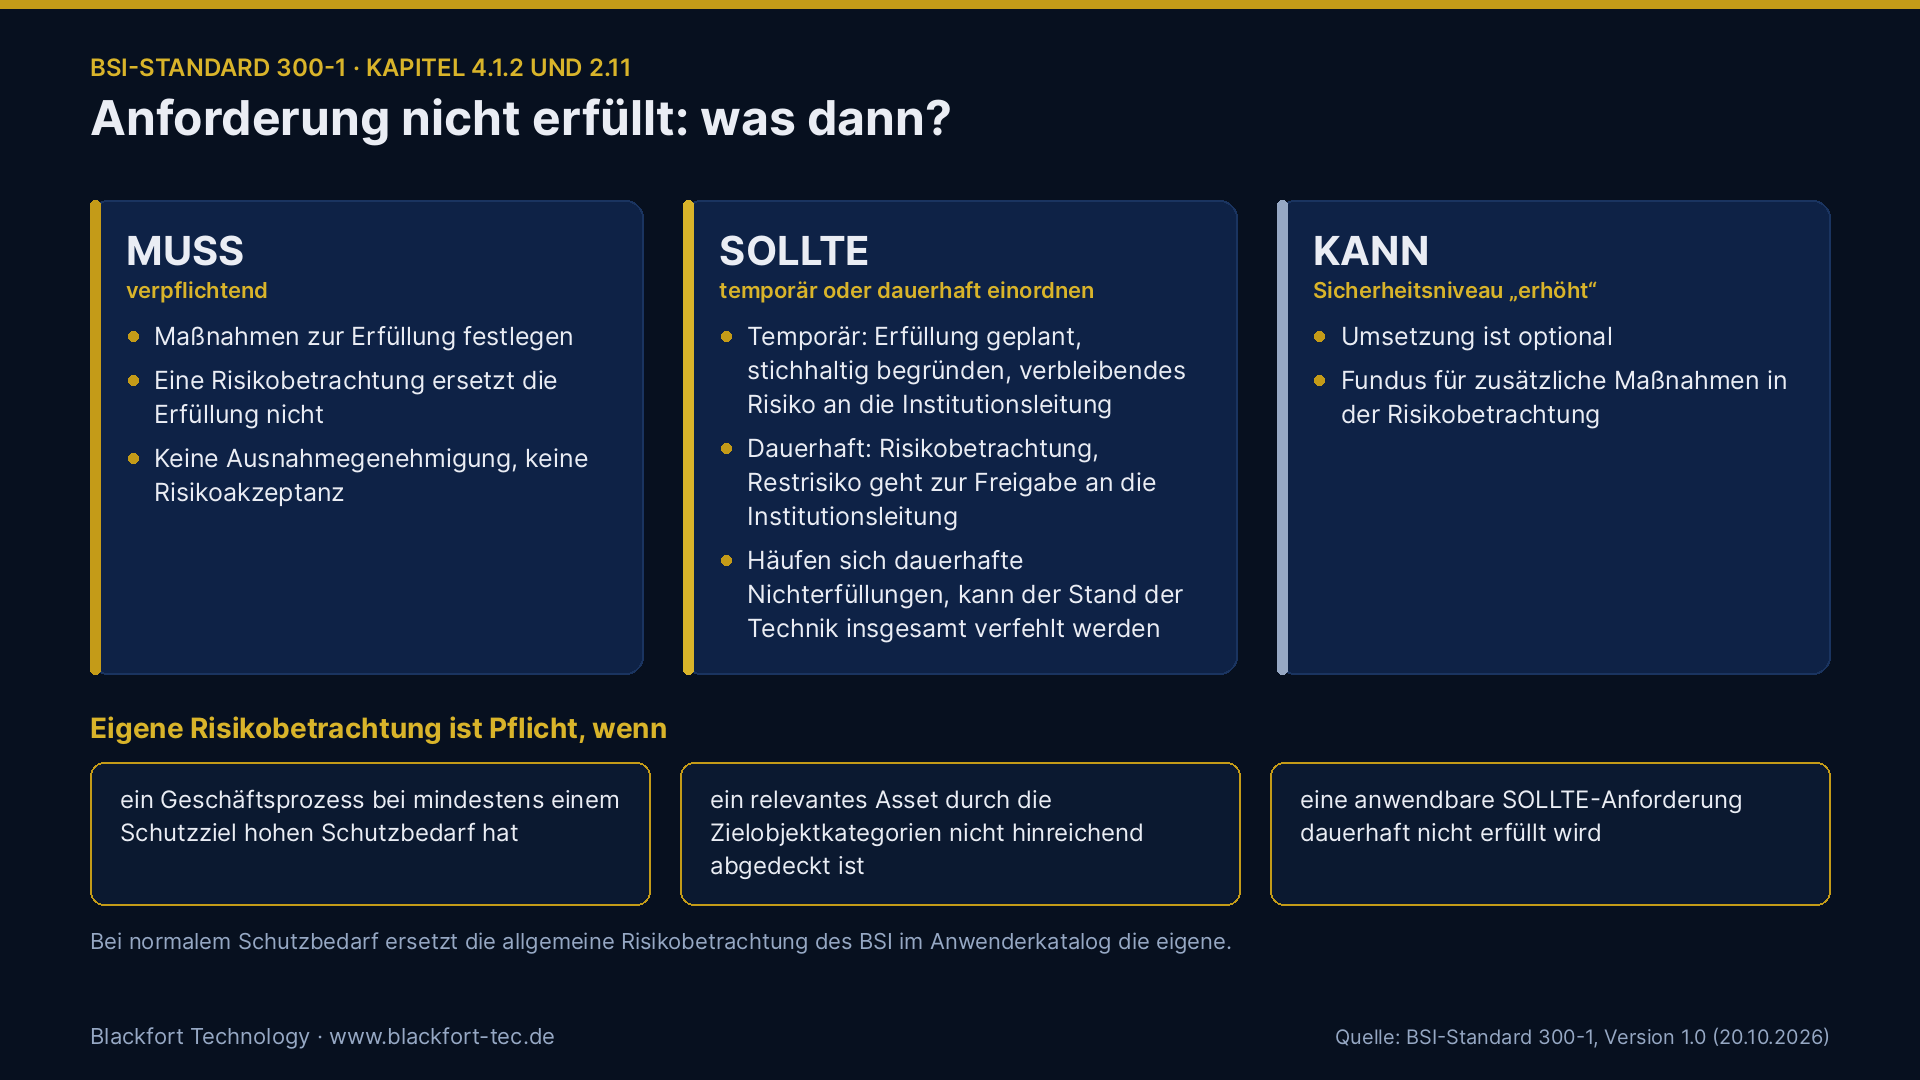
- MUSS: Es sind Maßnahmen zur Erfüllung festzulegen. Eine Risikobetrachtung ersetzt die Erfüllung nicht, eine Ausnahmegenehmigung oder Risikoakzeptanz ist nicht möglich.
- SOLLTE: Die Nichterfüllung wird als temporär oder dauerhaft eingeordnet. Temporär heißt, die Erfüllung ist geplant; dann ist die Nichterfüllung stichhaltig zu begründen, und das bis dahin verbleibende Risiko geht an die Institutionsleitung (Kapitel 2.11 und 4.1.1). Dauerhaft heißt, die Anforderung wird auf absehbare Zeit nicht erfüllt; dann ist eine Risikobetrachtung durchzuführen, und das Restrisiko geht zur Freigabe an die Institutionsleitung. Häufen sich dauerhafte Nichterfüllungen, kann laut Standard der Stand der Technik insgesamt verfehlt werden, und in einer Zertifizierung könnte eine erhebliche Abweichung festgestellt werden.
- KANN: Anforderungen mit dem Sicherheitsniveau „erhöht“ sind optional. Sie dienen als Fundus für zusätzliche Maßnahmen in der Risikobetrachtung.
Risikobetrachtung: weniger Pflichtfälle, feste Mindestkriterien
Dem Anwenderkatalog liegt eine allgemeine Risikobetrachtung des BSI zugrunde. Bei normalem Schutzbedarf müssen Institutionen deshalb keine eigene durchführen. Pflicht ist sie in drei Fällen: wenn ein Geschäftsprozess bei mindestens einem Schutzziel hohen Schutzbedarf hat, wenn ein relevantes Asset durch die Zielobjektkategorien nicht hinreichend abgedeckt ist und wenn eine anwendbare SOLLTE-Anforderung dauerhaft nicht erfüllt wird.
Die Methode ist frei wählbar, genannt werden etwa ISO/IEC 27005 und ISO 31000. Sie muss aber die 35 verbindlichen Mindestkriterien aus Anhang 3 erfüllen. Dazu gehören ein festgelegter Risikoappetit, Risikoakzeptanzkriterien, ein Risikoeigentümer für jedes Risiko, Mindestangaben im Risikoregister, die Autorisierung der Restrisiken durch die Institutionsleitung, eine Befristung temporär akzeptierter Risiken und eine Überprüfung mindestens einmal im Jahr. Als Ausgangspunkt dienen die 47 elementaren Gefährdungen G 0.1 bis G 0.47; an den technischen und organisatorischen Anforderungen im Katalog steht die Kennung der Gefährdung, der sie entgegenwirkt.
Automatisierte Prüfung als Nachweis
Für die Ermittlung des Umsetzungsstatus nennt der Standard Verfahren von Interviews und Dokumentenprüfungen bis zu automatisierten Konfigurationsprüfungen und technischen Scans. Bei automatisierter Prüfung sind das eingesetzte Werkzeug, der Prüfzeitpunkt und das Ergebnis zu dokumentieren; erzeugt das Werkzeug einen Prüfbericht, ist er der Maßnahme und der Anforderung zuzuordnen. Die Grundlage dafür ist der maschinenlesbare Katalog im Format OSCAL als JSON. Die Stand-der-Technik-Bibliothek, in der er liegt, löst laut BSI das IT-Grundschutz-Kompendium ab. Im Build vom 22. Oktober 2026 umfasst der Anwenderkatalog 1.000 Anforderungen in 20 Praktiken (eigene Auszählung am 28. Oktober 2026). In der Bibliothek liegen außerdem Zuordnungstabellen von ISO/IEC 27001:2022 Annex A und vom IT-Grundschutz-Kompendium 2023 auf Grundschutz++.
Betroffenheit: wen es betrifft und ab wann
Zeitplan
Das BSI führt einen Meilensteinplan, den es laufend anpasst. Stand Oktober 2026 sieht er Folgendes vor:
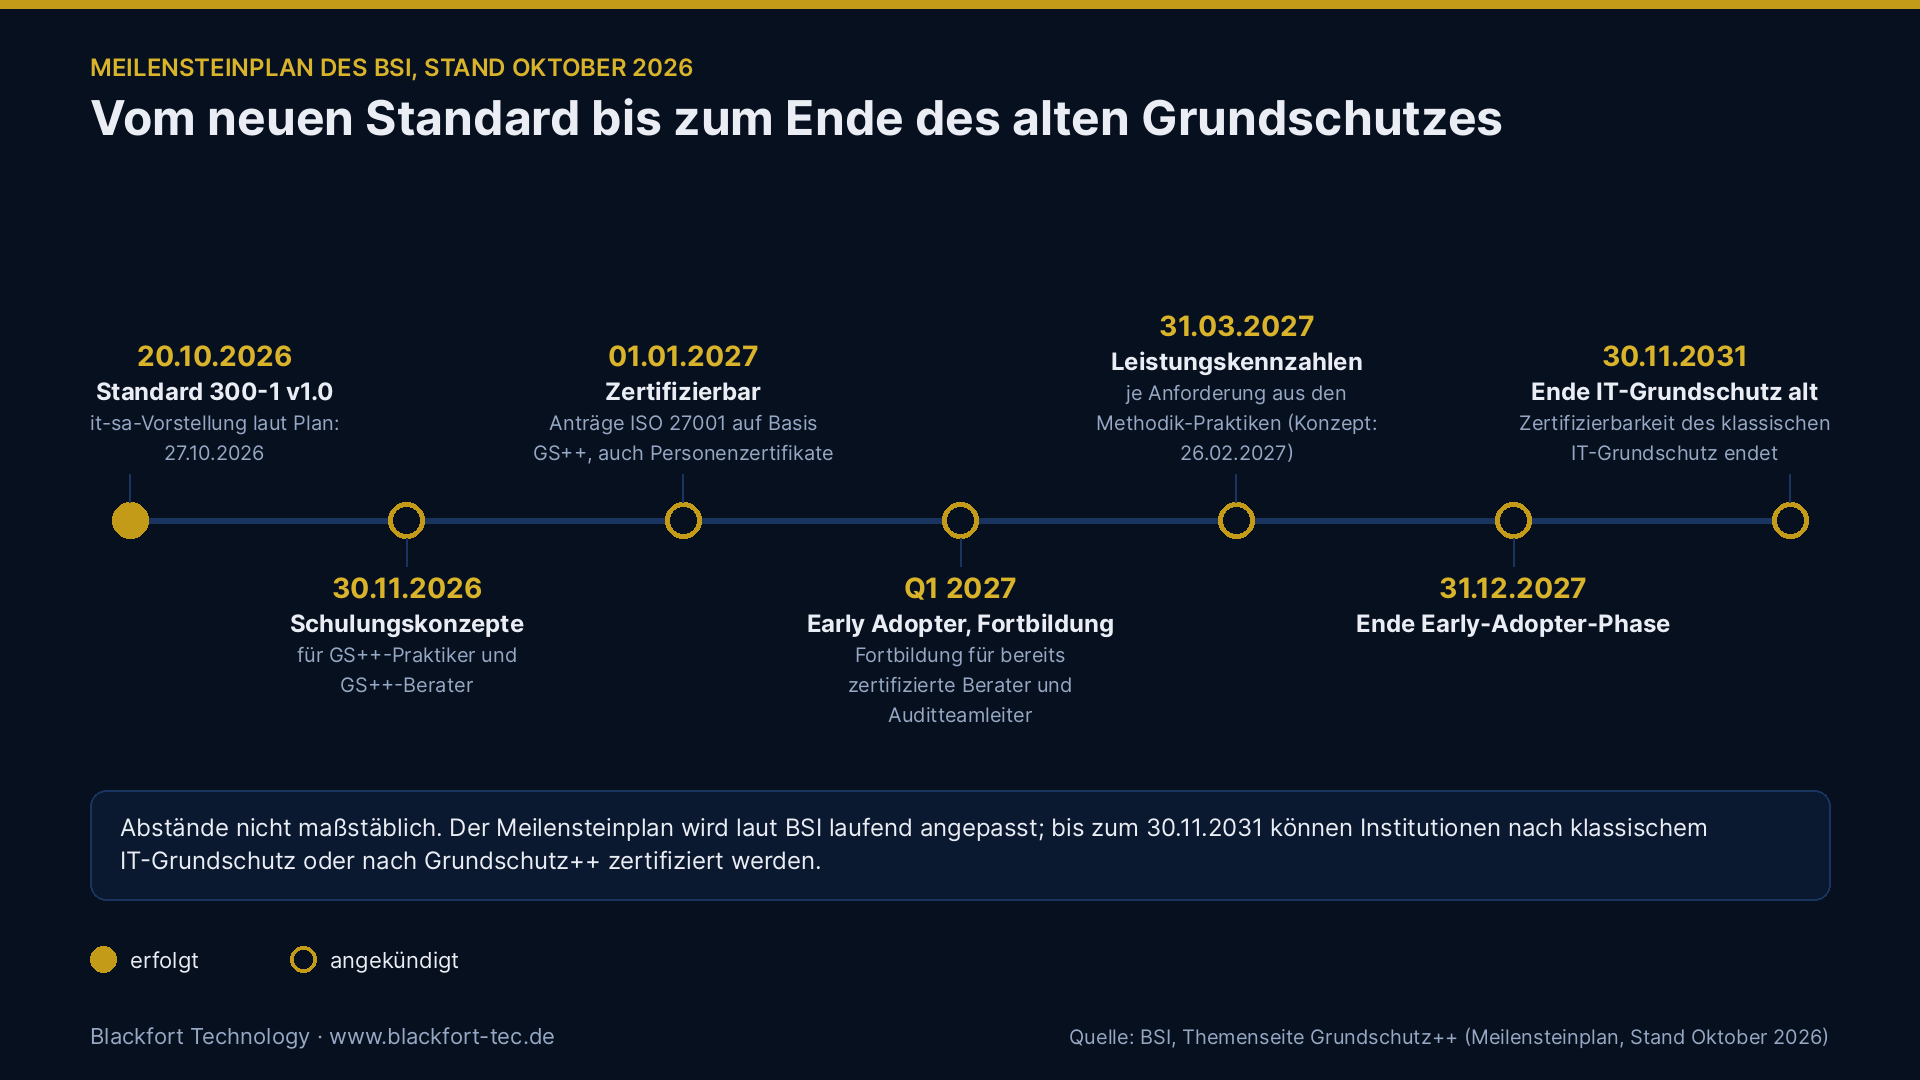
- 30.11.2026: Schulungskonzepte für GS++-Praktiker und GS++-Berater
- Dezember 2026: Anwendungsbeispiel anhand einer fiktiven Beispielbehörde
- 01.01.2027: Anträge auf Zertifizierung nach ISO 27001 auf Basis von Grundschutz++ möglich, ebenso Anträge zur Personenzertifizierung als GS++-Berater und GS++-Auditteamleiter
- 1. Quartal 2027: Beginn der Early-Adopter-Phase und Fortbildung für bereits zertifizierte IT-Grundschutz-Berater und Auditteamleiter
- 26.02. und 31.03.2027: Konzept zur Leistungsmessung und Leistungskennzahlen für jede Methodik-Anforderung
- 31.12.2027: Ende der Early-Adopter-Phase
- 30.11.2031: Ende der Zertifizierbarkeit des klassischen IT-Grundschutz
Bis Ende November 2031 können Institutionen also wählen, ob sie nach dem klassischen IT-Grundschutz oder nach Grundschutz++ zertifizieren.
Bundesverwaltung
Für Einrichtungen der Bundesverwaltung verweist § 44 Abs. 1 BSIG auf Mindestanforderungen, die sich aus den BSI-Standards, dem IT-Grundschutz und den Mindeststandards des Bundes in den jeweils geltenden Fassungen ergeben. Das Gesetz hatte dem BSI aufgegeben, den IT-Grundschutz bis zum 1. Januar 2026 zu modernisieren. Nach § 44 Abs. 2 BSIG ist mit der Umsetzung dieser Mindestanforderungen die Erfüllung der Risikomanagementpflichten nach § 30 BSIG gewährleistet, soweit kein weitergehender EU-Durchführungsrechtsakt greift. Die geltenden Fassungen veröffentlicht das BSI nach § 44 Abs. 1 BSIG auf seiner Internetseite. Eine ausdrückliche Festlegung, ob derzeit das Kompendium 2023, Grundschutz++ oder beide nebeneinander gelten, haben wir in den ausgewerteten BSI-Quellen nicht gefunden. Ist eine Einrichtung des Bundes zugleich Betreiber kritischer Anlagen, haben bei Widersprüchen die Anforderungen nach § 30 Abs. 9 und § 31 BSIG Vorrang.
Unternehmen und NIS2-Einrichtungen
Nach § 30 Abs. 2 BSIG sollen die Maßnahmen wichtiger und besonders wichtiger Einrichtungen den Stand der Technik einhalten und einschlägige europäische und internationale Normen berücksichtigen. Ein bestimmtes Rahmenwerk schreibt die Vorschrift nicht vor. Grundschutz++ ist damit einer von mehreren Wegen. Ob er für die eigene Einrichtung der passende ist, hängt vom Einzelfall ab, etwa davon, ob Auftraggeber aus dem öffentlichen Sektor einen Grundschutz-Nachweis erwarten.
Bestehende Grundschutz-ISMS
Wer heute ein Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz hat, muss nicht sofort umstellen. Aus unserer Sicht spricht viel dafür, die Umstellung mit dem nächsten Re-Zertifizierungszyklus zu planen. Wer dagegen erst 2027 oder später ein ISMS zertifizieren lassen will, sollte aus unserer Sicht gleich nach 300-1 beginnen, sonst steht absehbar vor 2031 eine Migration an.
300-1 selbst erwähnt weder die Standards 200-1 bis 200-3 noch die bisherigen Vorgehensweisen Basis-, Kern- und Standard-Absicherung. Ob diese Varianten unter Grundschutz++ fortbestehen, lässt der Standard offen.
Was noch fehlt
Einige Bausteine liefert das BSI erst nach. Zur Leistungsbewertung des ISMS schreibt der Standard selbst, dass einheitliche Vorgaben noch ausstehen und die Institutionen bis dahin frei in der Ausgestaltung sind; Kennzahlen folgen laut Meilensteinplan im Frühjahr 2027. Auch der Anwenderkatalog weicht im Stand vom 22. Oktober 2026 noch vom Standard ab. Er kennt beim Umsetzungsstatus nur „umgesetzt“ und „nicht umgesetzt“, der Standard drei Werte. Zudem sieht der Katalog vor, nicht relevante Anforderungen aus dem Paket zu streichen, während der Standard alle Anforderungen ohne Zielobjektkategorie verpflichtend ins Paket aufnimmt und die Nichtanwendbarkeit erst beim Status festhält. Wer jetzt Vorlagen oder Werkzeuge aufsetzt, sollte sich am Standard orientieren.
Readiness: was sich jetzt vorbereiten lässt
- Rahmen entscheiden und der Leitung vorlegen. Klären Sie, ob Sie beim klassischen IT-Grundschutz bleiben, nach ISO 27001 ohne Grundschutz-Bezug arbeiten oder auf Grundschutz++ gehen, und bis wann. Bei einem bestehenden Zertifikat sollte sich der Zeitplan am Re-Zertifizierungstermin ausrichten. Die Entscheidung gehört zur Institutionsleitung, weil sie Anwendungsbereich und Ressourcen freigibt.
- Geschäftsprozesse erfassen. Wo keine Prozesslandkarte vorliegt, genügt nach Anhang 2 eine einfache Tabelle mit Kennung, Name, verantwortlicher Stelle, Kurzbeschreibung und wesentlichen Anwendungen. Bestimmen Sie den Schutzbedarf je Prozess und wählen Sie den Prozess, mit dem Sie beginnen.
- Risikomethode gegen die Mindestkriterien prüfen. Ob Sie nach 200-3, ISO/IEC 27005 oder einer eigenen Methode arbeiten: Gleichen Sie Verfahren, Rollen, Kriterien und Risikoregister mit den 35 Kriterien aus Anhang 3 ab. Nach unserer Erfahrung liegen Lücken oft beim Risikoappetit, bei den Akzeptanzkriterien und bei der Befristung akzeptierter Risiken.
- Bestehende Dokumentation über die Zuordnungstabellen abgleichen. Wer ein ISMS nach dem Kompendium 2023 oder nach ISO 27001 betreibt, kann über die Zuordnungstabellen des BSI eine erste Abdeckung ermitteln: welche Grundschutz++-Anforderungen schon bedient sind und wo neue hinzukommen. Die Tabelle zum Kompendium 2023 trägt noch den Status Entwurf, die zu ISO 27001 deckt nur die Maßnahmen aus Annex A ab.
- Nachweise automatisieren, wo es technisch geht. Patchstand, Mehr-Faktor-Authentifizierung, Protokollierung oder Härtung lassen sich oft aus vorhandenen Werkzeugen belegen. Halten Sie fest, welches Werkzeug wann welches Ergebnis geliefert hat, und ordnen Sie es der Anforderung zu.
- Den Statuswert „nicht anwendbar“ sauber begründen. Weil Anforderungen ohne Zielobjektkategorie immer ins Paket kommen, braucht jede Nichtanwendbarkeit eine nachvollziehbare Begründung. Das ist für eine spätere Zertifizierung prüfbar.
Personenzertifizierung
Wer Grundschutz++ beruflich begleitet, sollte die Ausbildungstermine im Blick behalten. Die Schulungskonzepte für GS++-Praktiker und GS++-Berater kündigt das BSI für den 30. November 2026 an, Anträge auf Zertifizierung als GS++-Berater sind ab dem 1. Januar 2027 möglich. Bereits zertifizierte IT-Grundschutz-Berater und Auditteamleiter erhalten ab dem ersten Quartal 2027 eine gesonderte Fortbildung. Die Zulassungsvoraussetzungen für GS++-Berater sind noch nicht veröffentlicht. Für den bisherigen IT-Grundschutz-Berater verlangt das BSI neben Basisschulung oder Selbststudium, bestandener Praktiker-Prüfung und Aufbauschulung unter anderem mehrjährige Berufserfahrung und leitende Grundschutz-Beratungsprojekte im Umfang von mindestens 40 Personentagen aus den letzten drei Jahren vor dem Antrag.
Blackfort Technology begleitet ISMS nach BSI IT-Grundschutz von der Strukturierung bis zur Auditbegleitung und übernimmt die Rolle des externen Informationssicherheitsbeauftragten. Für Grundschutz++ unterstützen wir bei der Entscheidung über den Umstiegszeitpunkt, beim Abgleich bestehender ISMS mit 300-1, bei einer Risikomethode nach den Mindestkriterien und beim Aufbau werkzeuggestützter Nachweise. Mehr dazu auf www.blackfort-tec.de.
Einordnung
300-1 erleichtert den Einstieg und zieht an einigen Stellen klare Grenzen. Eine Institution kann mit einem Geschäftsprozess beginnen, braucht eine explizite Risikobetrachtung nur in drei benannten Fällen und darf vorhandene Asset-Daten nutzen. Gleichzeitig kennen MUSS-Anforderungen keine Ausnahme, eine Nichtanwendbarkeit wird begründet im Status festgehalten statt durch Streichen aus dem Paket, und die Risikomethode ist an feste Mindestkriterien gebunden. Der maschinenlesbare Katalog und die ausdrücklich zugelassenen automatisierten Prüfungen machen es möglich, Nachweise aus dem laufenden Betrieb zu ziehen, statt sie einmal im Jahr zusammenzutragen.